Linux Forensic – İmaj İnceleme
Bu yazı, Fırat Üniversitesi Adli Bilişim Mühendisliği Dosya Sistem Analizi dersi için hazırladığım proje sunumunun blog sürümüdür.
Linux Nedir?
Linux; serbestçe dağıtılabilen, çok görevli, çok kullanıcılı bir UNIX türevi işletim sistemidir. İnternet üzerinde birçok gönüllü tarafından ortaklaşa geliştirilir, başta IBM-PC uyumlu kişisel bilgisayarlar olmak üzere birçok platformda çalışır ve herhangi bir maliyeti yoktur.
UNIX 70’li yılların ortalarında büyük bilgisayarlar üzerinde çok kullanıcılı bir işletim sistemi olarak geliştirilmiş, zamanla yayılarak birçok türevi ortaya çıkmıştır.
En Çok Kullanılan Linux Forensic Araçları
- SANS SIFT
- CrowdStrike CrowdResponse
- Volatility
- The Sleuth Kit (Autopsy)
- FTK Imager
- Linux
ddkomutu - CAINE dağıtımı
- ExifTool
- DEFT
- LastActivityView
Konu, İçerik ve Yöntem
Bu çalışmada Linux işletim sistemine sahip bir bilgisayarın imajı manuel olarak dd ile alındı. Ardından bu imaj üzerinde hazır araçlar kullanılarak inceleme yapıldı.
Günümüzde birçok forensic aracı Linux sistemleri incelemede yetersiz kalıyor. Bu yüzden hazır adli inceleme araçlarıyla yaptığım incelemeye ek olarak ilgili dosya yollarını tek tek kendim kontrol ettim. Böylece hem aracın doğruluğunu test ettim hem de yer yer daha detaylı bilgi ve çıkarımlar elde ettim.
İmaj Bilgileri
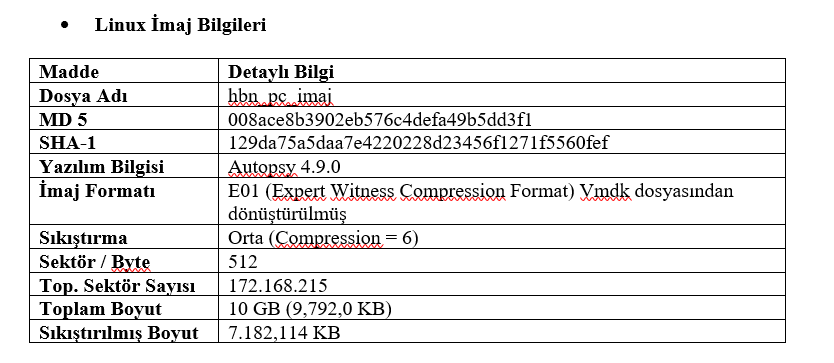
İncelemeye başlamadan önce, açık kaynak kodlu adli imaj inceleme yazılımı Autopsy ile üzerinde çalışılan imajın temel bilgileri çıkarıldı:
İşletim Sistemi ve Root Kullanıcı Bilgisi
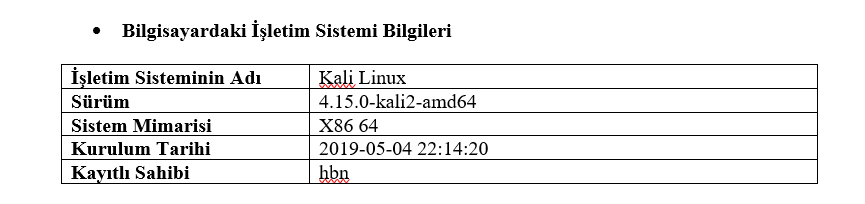
İncelenen bilgisayarda çalışan işletim sistemi ve root kullanıcı bilgileri:
/etc/redhat-release
/var/log/auth.log
/etc/hostname
Saat Dilimi Bilgisi
Bilgisayarda kullanılan saat/takvim bölge bilgisine otomatik araçlarla kolayca erişilebilir; kullanılan yazılım bu bilgiyi doğrudan getiriyor.
/usr/share/zoneinfoBilgisayar Adı
İmajı alınan cihaza kurulum aşamasında verilen ad:
/etc/hostnameOturum Açan Kullanıcı Bilgisi
Sistem sahibi root kullanıcısı dışında, işletim sistemindeki tüm kullanıcı hesaplarına ve bu kullanıcıların adı, ID’si, oturum açma sayısı ve oturum açma tarihi gibi bilgilere ulaşılabilir.
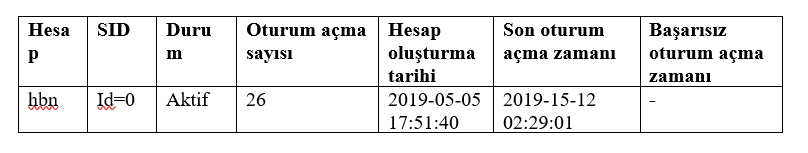
/var/log/auth.log
/var/log/faillog
Son Oturum Açan Kullanıcı ve Son Kapanış Zamanı
Son oturum açan kullanıcı ve sistemin en son kapatılma zamanı da aynı log dosyasından elde edilir:
/var/log/auth.logSisteme Giren Kullanıcıların Bilgisi
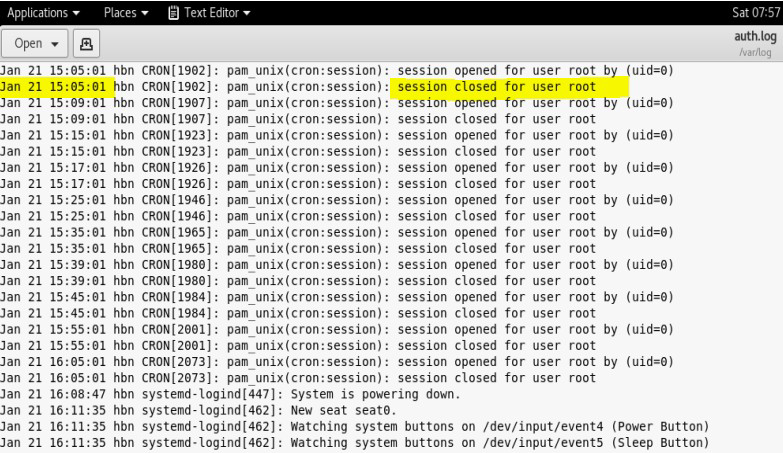
Son kapatılan oturum bilgilerine, daha önce sisteme giriş yapan kullanıcıların bilgilerini bulduğumuz log dosyasından da ulaşabiliriz. auth.log dosyası incelendiğinde epey geriye kadar açılıp kapanan oturumları ve bu işlemleri hangi kullanıcıların yaptığını görmek mümkün.
Ağ Bağlantı Bilgileri
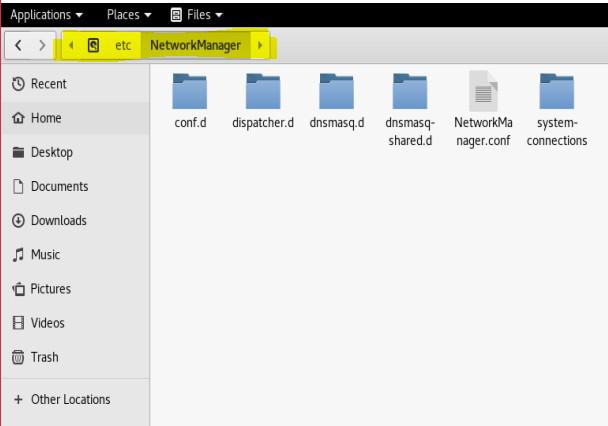
Windows’ta Registry kayıtlarından elde ettiğimiz geçmiş ağ bağlantı kayıtlarını Linux’ta şu dosya yollarında bulabiliriz:
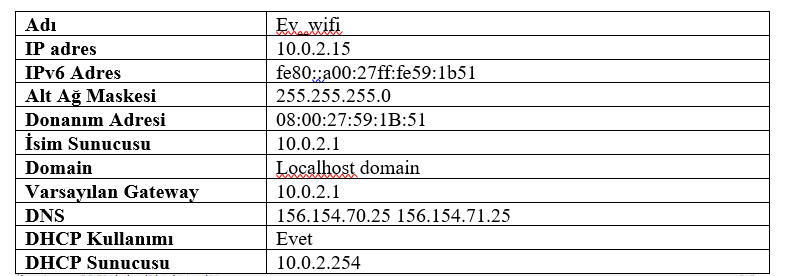
/etc/network
/etc/NetworkManager
Yüklenen Yazılım ve Araç Bilgileri
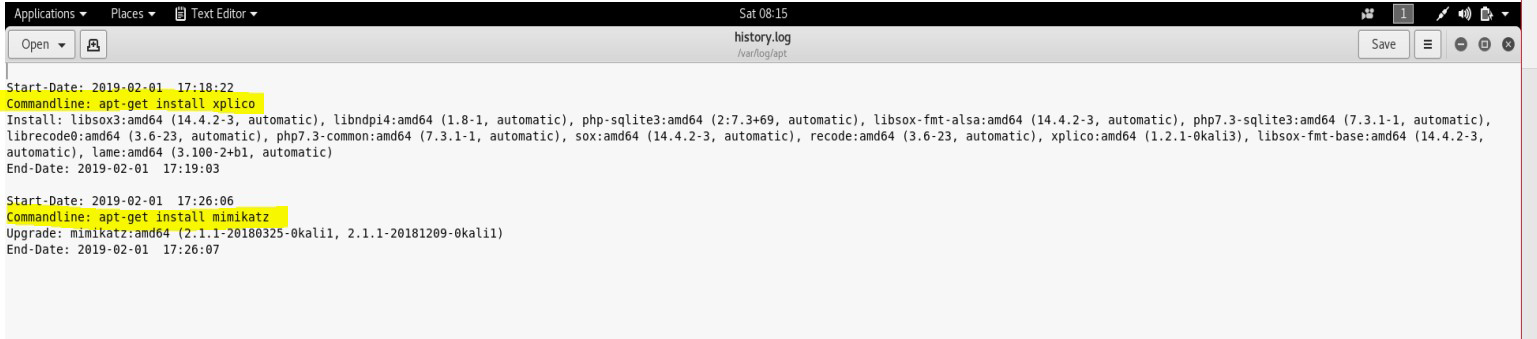
Kullanıcının sonradan kurduğu üçüncü parti yazılımlara ve araçlara, apt’nin tuttuğu log dosyasından erişebiliriz:
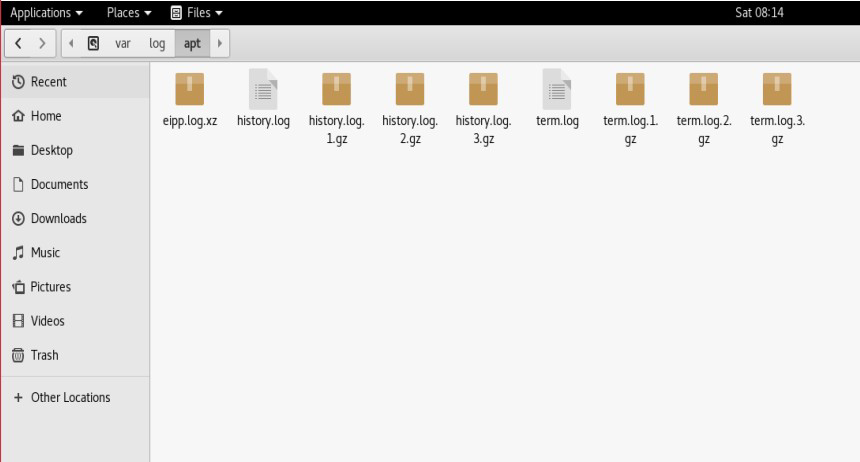
/var/log/apt/history.loghistory.log dosyasında yazılımın yüklenme tarihi, saati, bağımlılıkları ve sürümü bulunur. Ayrıca hangi komutla kurulduğu da görülebilir.
Terminal Geçmişinin Analizi
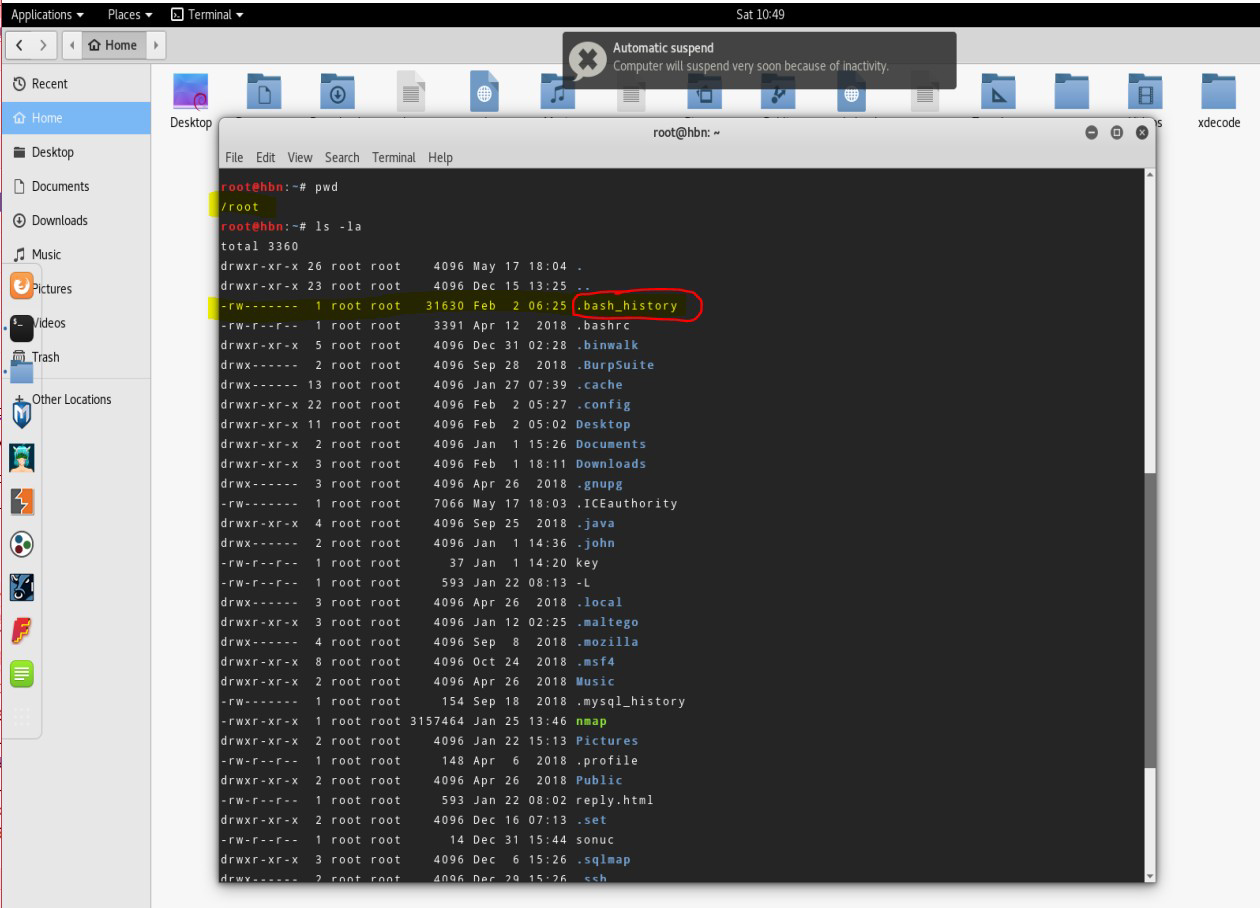
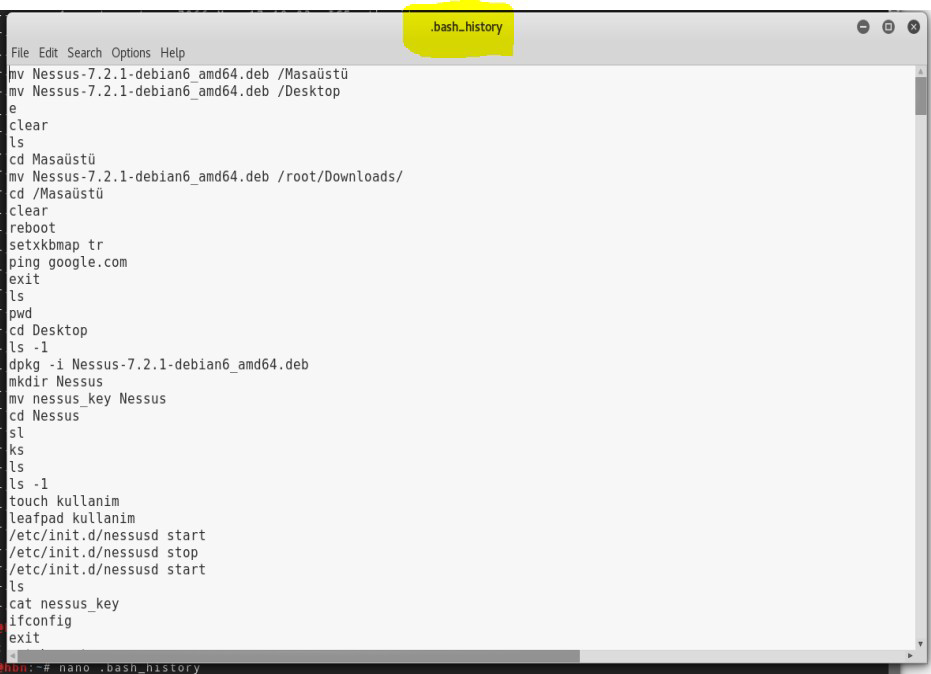
Sisteme yüklenen programları öğrenmenin bir diğer yolu bash_history dosyasını incelemektir. Bu dosya root dizininde gizli dosya olarak bulunur; ls -la ile görülebilir. Terminalde yazılan tüm komutların geçmişi burada tutulur.
/root/.bash_historyUygulama Çalışma Kayıtları
Linux sistemler gerekli uygulamalar kurularak sunucu gibi yapılarda kullanıldığından kullanım alanları ve yetkinlikleri geniştir. Sistemde kurulu uygulamalar tespit edildikten sonra çalışma zamanlarına, çalıştırılabilir yollarına ve çalıştırılma sayılarına şu dizinlerden ulaşılabilir:
/var/log/veil
/var/log/mysql
/var/log/apache2
/var/log/exim4
/var/log/apt
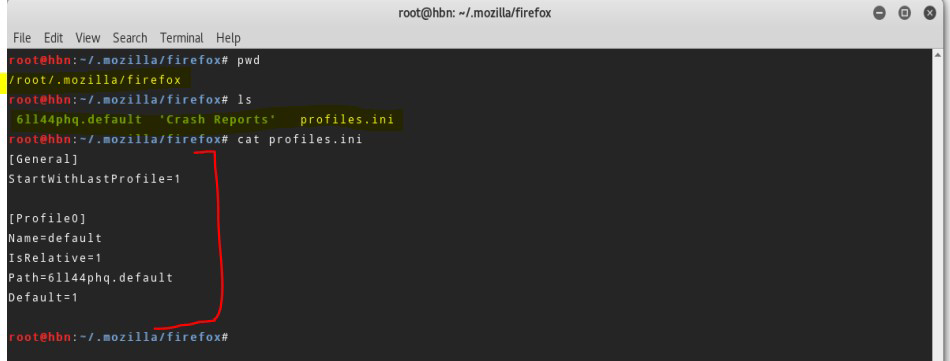
/root/.mozilla/firefox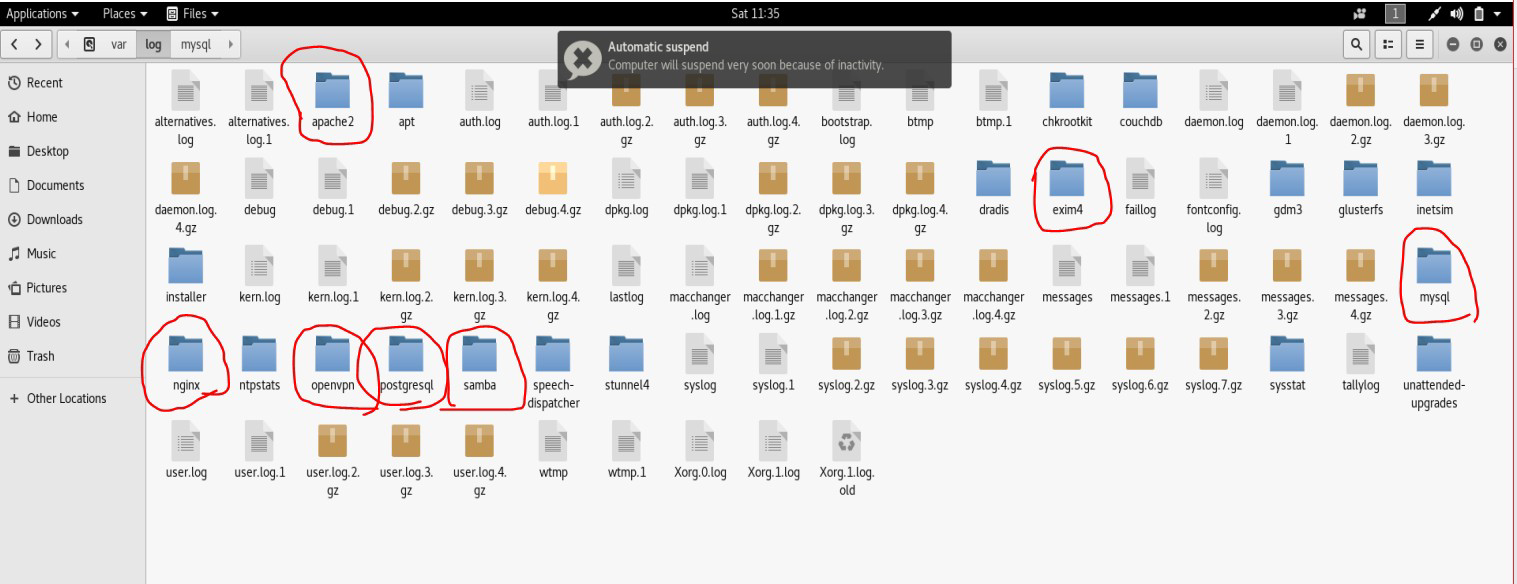
Web Tarayıcı Bilgileri
/root/.mozilla/firefox/profiles.iniBilgisayara Bağlanan Harici Depolama Cihazları
Windows’ta Registry kayıtlarını analiz ederek ulaştığımız bu bilgiye, Linux’un dosya sistemi yapısı sayesinde doğrudan klasör erişimiyle ulaşabiliriz.
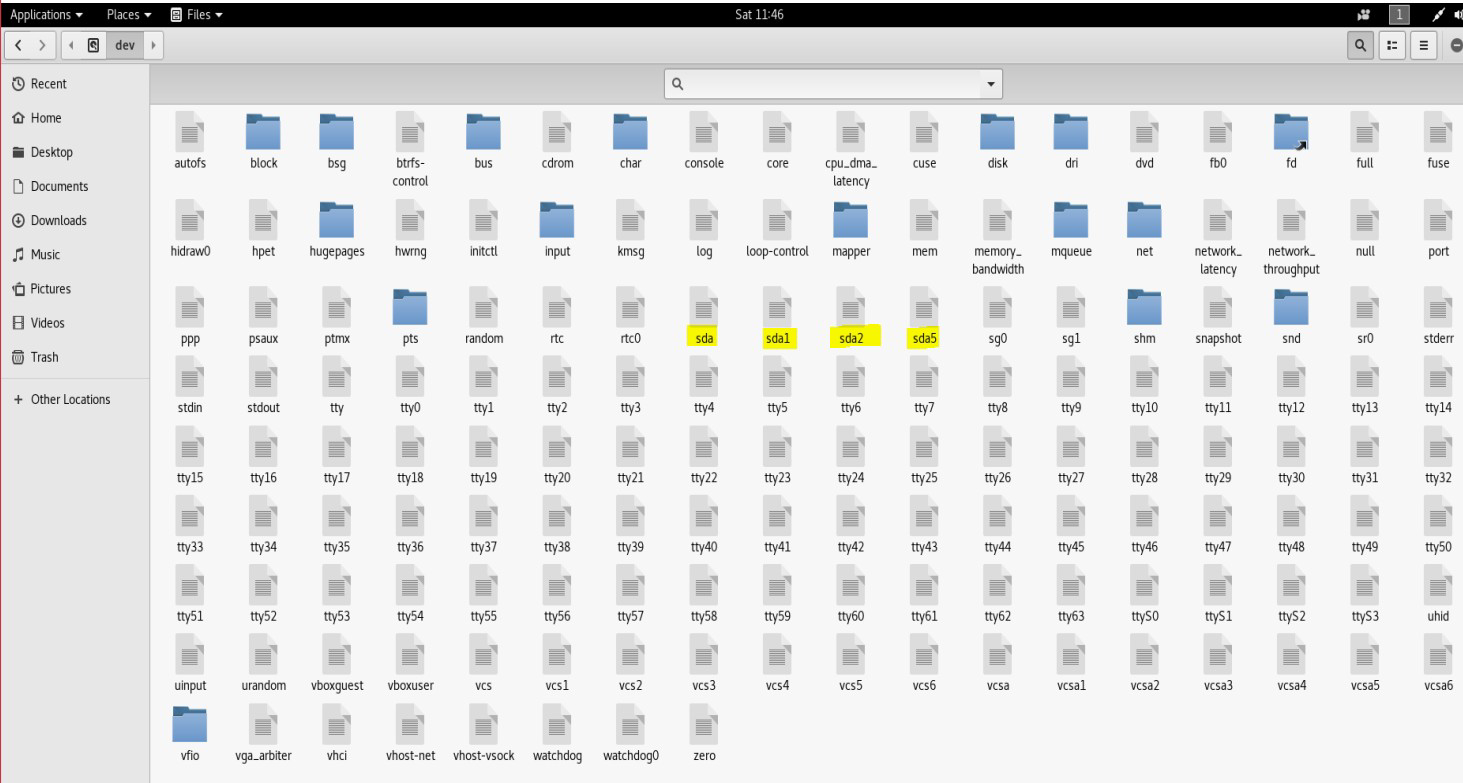
/dev/…Kernel Logları
Bilgisayara takılan USB disk gibi harici depolama aygıtları kernel loglarından da tespit edilebilir. Linux’ta bir USB disk takıldığında cihazın bilgileri mutlaka kern.log dosyasına düşer.
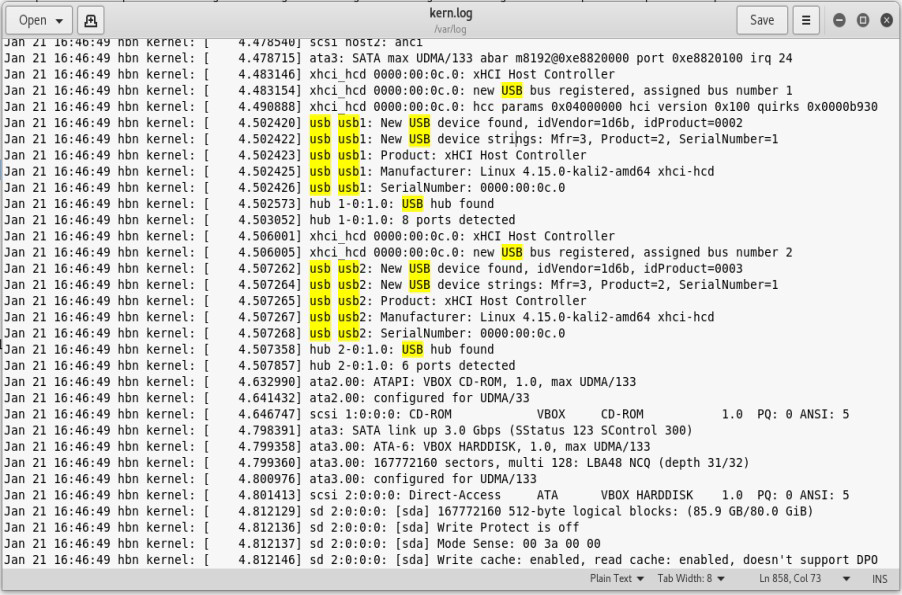
/var/log/kern.logGeri Dönüşüm / Çöp Dosyaları
Kullanıcı tarafından sonradan silinen dosya ve klasörlerle ilgili bilgilere şu journal dosyalarından ulaşılabilir:
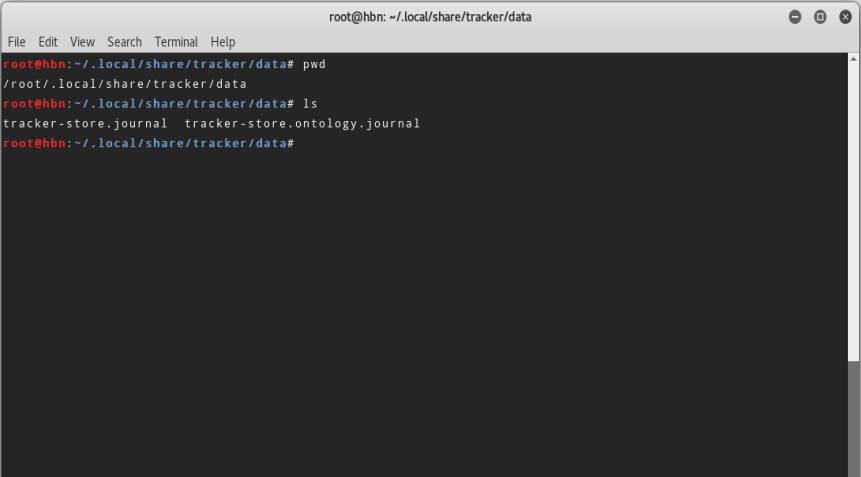
/root/.local/share/tracker/data